一款在macOS平臺(tái)上被廣泛使用的軟件被安全研究團(tuán)隊(duì)曝出存在嚴(yán)重安全漏洞,據(jù)初步統(tǒng)計(jì),該漏洞已波及全球超過1300萬用戶,引發(fā)了對(duì)軟件研發(fā)質(zhì)量與網(wǎng)絡(luò)安全的高度關(guān)注。
據(jù)悉,該漏洞存在于軟件的權(quán)限管理模塊中,攻擊者可通過構(gòu)造特定請(qǐng)求繞過安全檢查機(jī)制,進(jìn)而獲取用戶的系統(tǒng)控制權(quán),威脅個(gè)人隱私數(shù)據(jù)和設(shè)備安全。目前,多家安全機(jī)構(gòu)已發(fā)布預(yù)警,建議用戶立即更新至官方發(fā)布的最新版本以修復(fù)漏洞。
這一事件再次凸顯了軟件研發(fā)過程中安全測(cè)試和代碼審查的重要性。作為開發(fā)者,在追求功能創(chuàng)新和用戶體驗(yàn)的必須將安全性置于核心位置。漏洞的產(chǎn)生往往源于開發(fā)階段對(duì)異常輸入處理、權(quán)限邊界檢查等環(huán)節(jié)的疏忽,再加上測(cè)試覆蓋不足,最終導(dǎo)致問題流入生產(chǎn)環(huán)境。
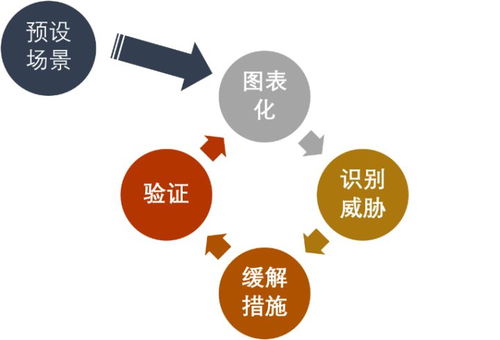
面對(duì)日益復(fù)雜的網(wǎng)絡(luò)威脅環(huán)境,軟件研發(fā)團(tuán)隊(duì)?wèi)?yīng)加強(qiáng)安全開發(fā)流程,包括引入威脅建模、自動(dòng)化安全掃描工具,并定期進(jìn)行第三方安全審計(jì)。建立快速的漏洞響應(yīng)機(jī)制,確保在問題被發(fā)現(xiàn)后能夠第一時(shí)間發(fā)布修復(fù)補(bǔ)丁,減少對(duì)用戶的影響。
此次事件不僅是對(duì)涉事軟件廠商的一次警示,也為整個(gè)軟件行業(yè)敲響了警鐘。在數(shù)字化進(jìn)程加速的今天,軟件已深度融入日常生活,其安全性直接關(guān)系到用戶權(quán)益和社會(huì)穩(wěn)定。唯有將安全內(nèi)化為研發(fā)基因,才能在技術(shù)發(fā)展的浪潮中行穩(wěn)致遠(yuǎn)。